Manager
IBM Quantum Safe Cryptography Manager
Een centrale inventaris van cryptografische objecten, gekoppeld aan de applicaties en infrastructuur die ervan afhankelijk zijn, met risico- en compliancestatus in één overzicht.
Lees meer
Crypto-agility begint met inzicht. Wij werken met het Quantum Safe-portfolio van IBM om te ontdekken waar cryptografie zit, het risico te beoordelen en over te stappen op post-quantumalgoritmen zonder te breken wat vandaag werkt.
Elke tool dekt een andere laag: de inventaris van de hele organisatie, de broncode van applicaties en het netwerkverkeer tussen clients en servers.
Een centrale inventaris van cryptografische objecten, gekoppeld aan de applicaties en infrastructuur die ervan afhankelijk zijn, met risico- en compliancestatus in één overzicht.
Lees meerScant de broncode van applicaties op cryptografische artefacten, kwetsbaarheden en anti-patronen voor crypto-agility, en stelt een Cryptography Bill of Materials op.
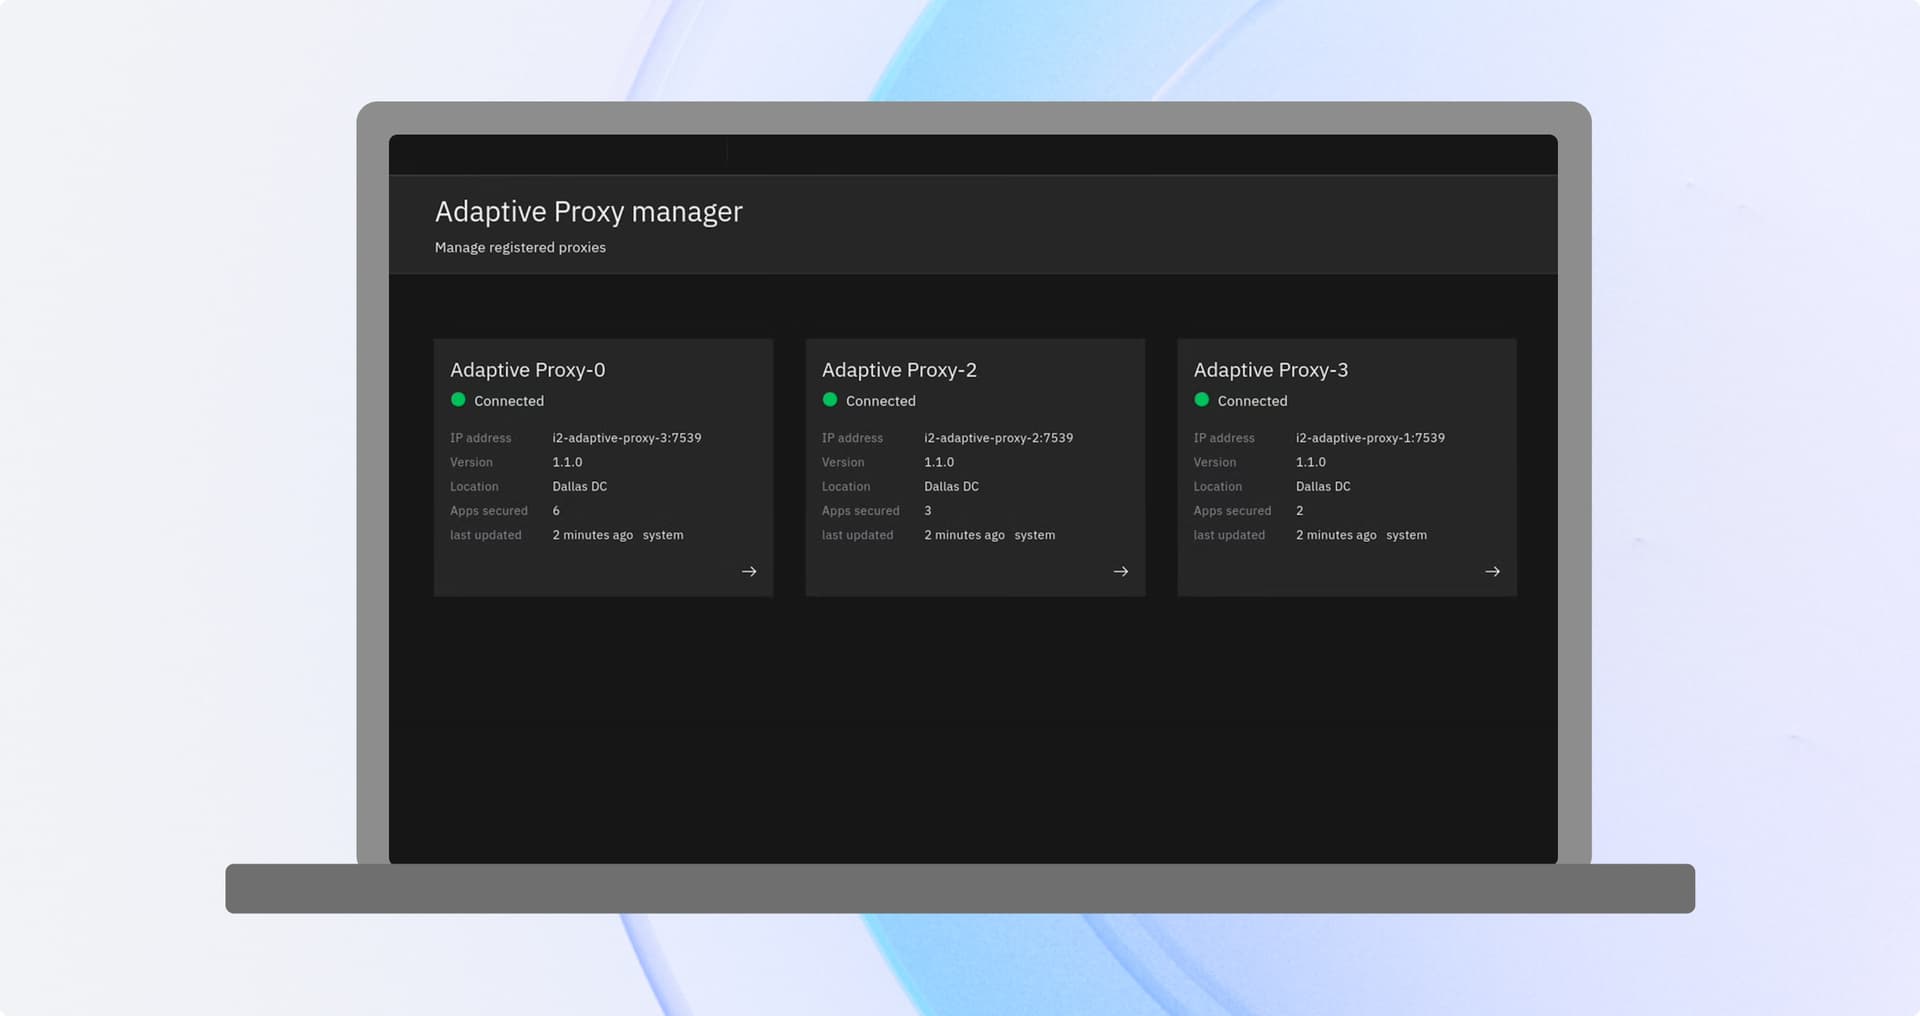
Lees meerEen adaptieve proxy waarmee bestaande en post-quantum-ready clients en servers met elkaar kunnen communiceren, zonder dat de applicatiecode hoeft te veranderen.
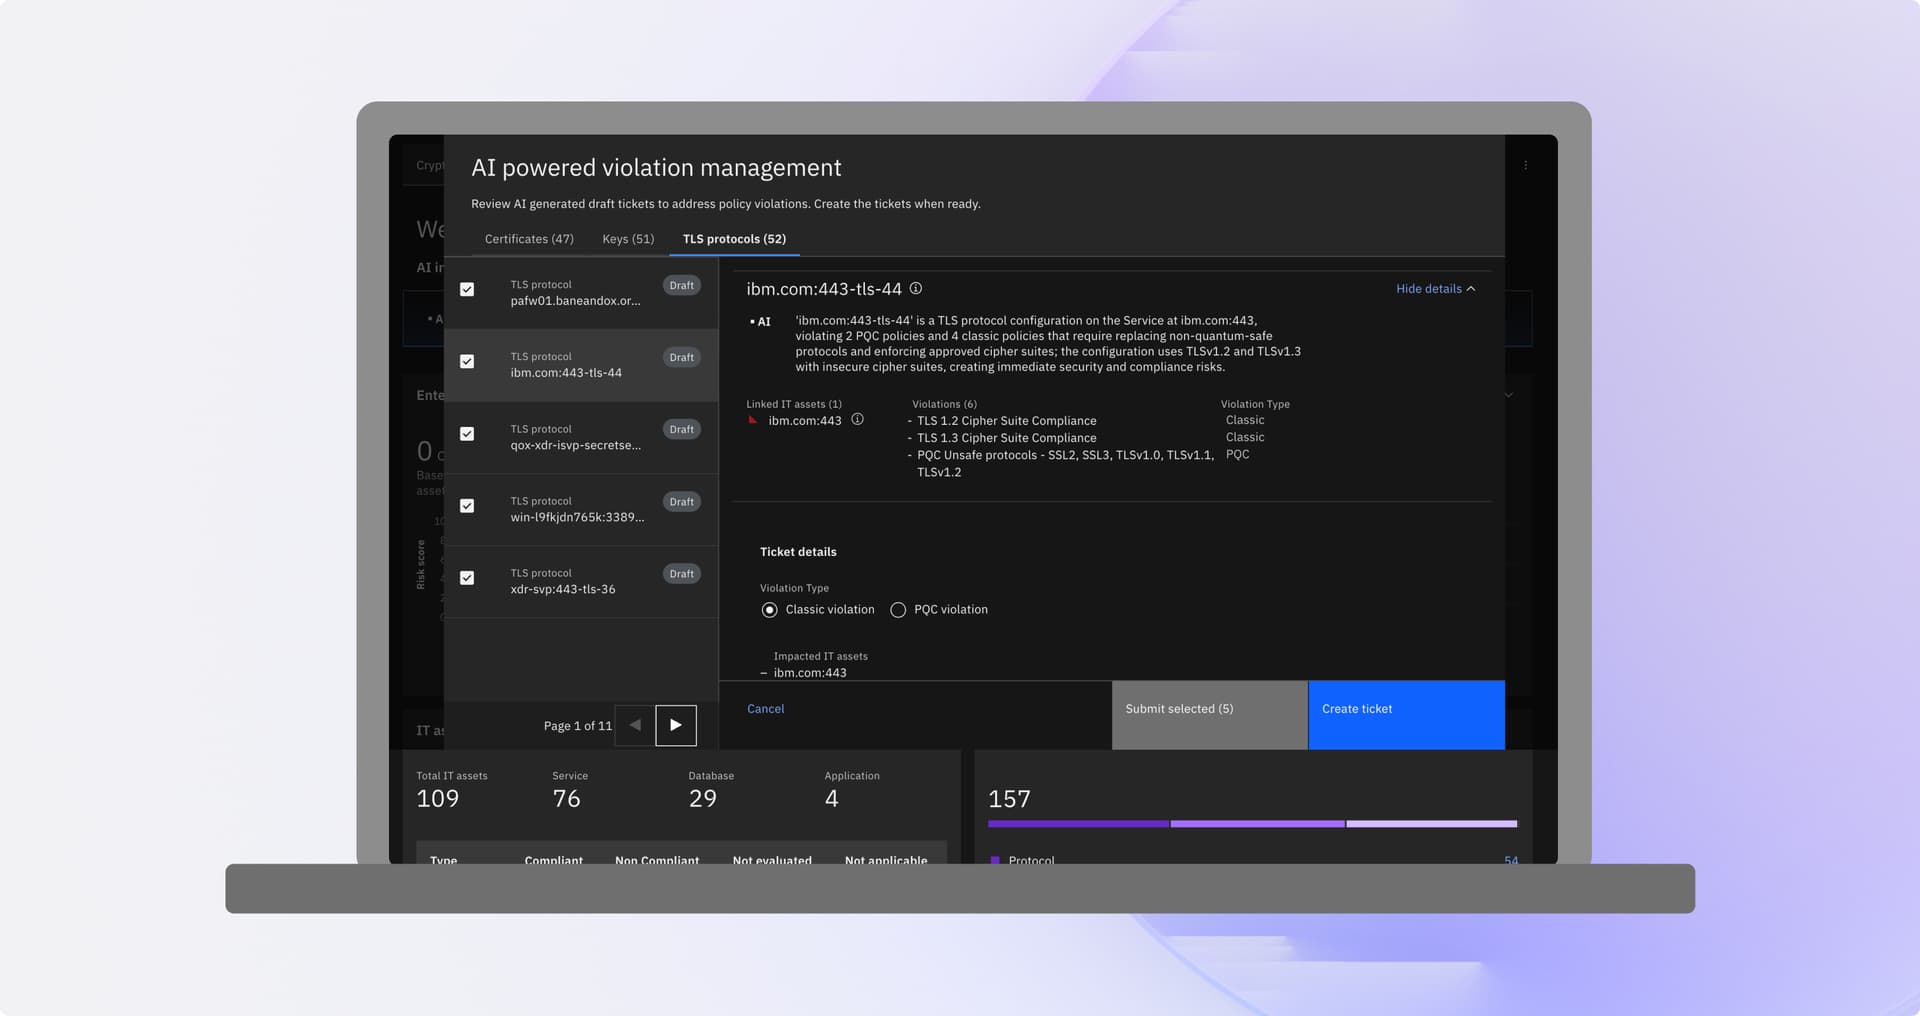
Lees meerCryptography Manager bouwt een centrale inventaris op van cryptografische objecten en hun metadata: type, subtype, locatie en meer. Het brengt de afhankelijkheden in kaart tussen logische assets zoals applicaties, software en databases, en fysieke assets zoals servers, opslag en netwerkapparatuur.
Op basis van die inventaris evalueert Cryptography Manager uw cryptografische status, beoordeelt het risico's en toetst het uw compliancestatus aan wereldwijde standaarden zoals NIST, AVG en PCI-DSS.
Opent de registratiepagina van IBM. Wij helpen u graag bij het opzetten van de trial en het duiden van de resultaten.
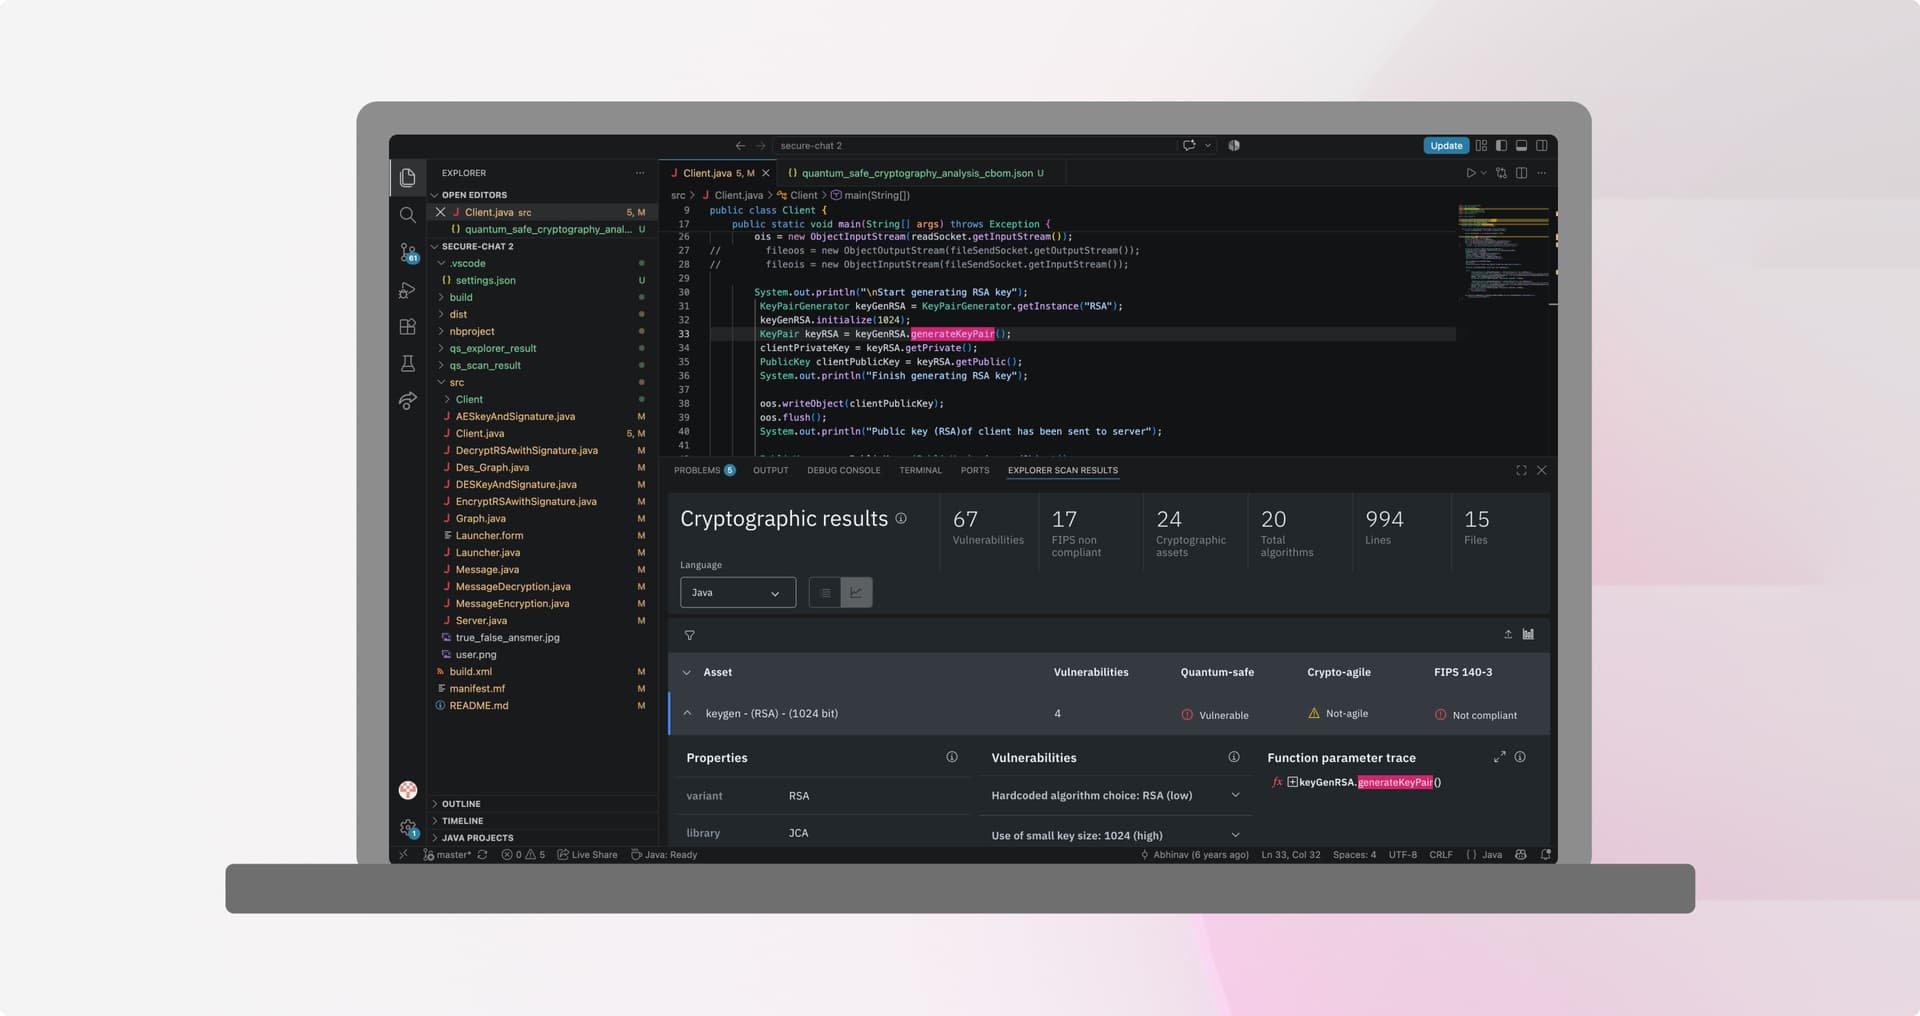
QSE ontdekt cryptografische artefacten, kwetsbaarheden en anti-patronen voor crypto-agility in broncode, en gebruikt die inzichten om code-aanpassingen te sturen.
Scans zijn geautomatiseerd en geïntegreerd in de CI/CD-buildpipeline van de applicatie, zodat ze met vrijwel geen handmatige inspanning onderdeel worden van de vaste DevSecOps-routines. Voor elke gescande repository genereert QSE een Cryptography Bill of Materials (CBOM).
Quantum Safe Proxy is een adaptieve proxy en een testomgeving voor prestaties. Het ondersteunt zowel bestaande als post-quantum-ready clients en servers, en maakt zo achterwaartse compatibiliteit en interoperabiliteit mogelijk zonder dat de applicatiecode hoeft te veranderen.
Daardoor kunt u verkeer beschermen tegen "Harvest Now, Decrypt Later" terwijl applicaties nog worden gemigreerd.
Bron: NIST, augustus 2024
Tools maken u niet vanzelf quantumveilig. Wij zetten ze in binnen een gestructureerde aanpak.
Cryptography Manager en Quantum Safe Explorer bouwen de cryptografische inventaris en CBOM op waarop elke migratiebeslissing is gebaseerd.
Dienst Discovery & InventoryQuantum Safe Proxy beschermt het verkeer en slaat een brug tussen bestaande en post-quantumsystemen, terwijl applicaties stap voor stap worden gemigreerd.
Dienst MigrationCryptography Manager houdt de inventaris, het beleid en de lifecycle van sleutels en certificaten onder controle, ook lang na de eerste migratie.
Dienst Continuous Crypto-AgilityWij zijn gespecialiseerd in IBM Quantum Safe en kennen ook de alternatieve tooling op de markt, zodat onze aanbevelingen uitgaan van uw omgeving en niet van een productlijst.